Ataque cibernético sequestra redes móveis para interceptar chamadas e mensagens
O grupo "SilentAir" explorou vulnerabilidades em protocolos de sinalização, visando principalmente Taiwan e figuras políticas em diversos países.

Resumo da notícia
- A empresa de software para telecomunicações e cibersegurança Enea revelou nesta quarta-feira (11) a descoberta de um novo ataque cibernético em nível estatal.
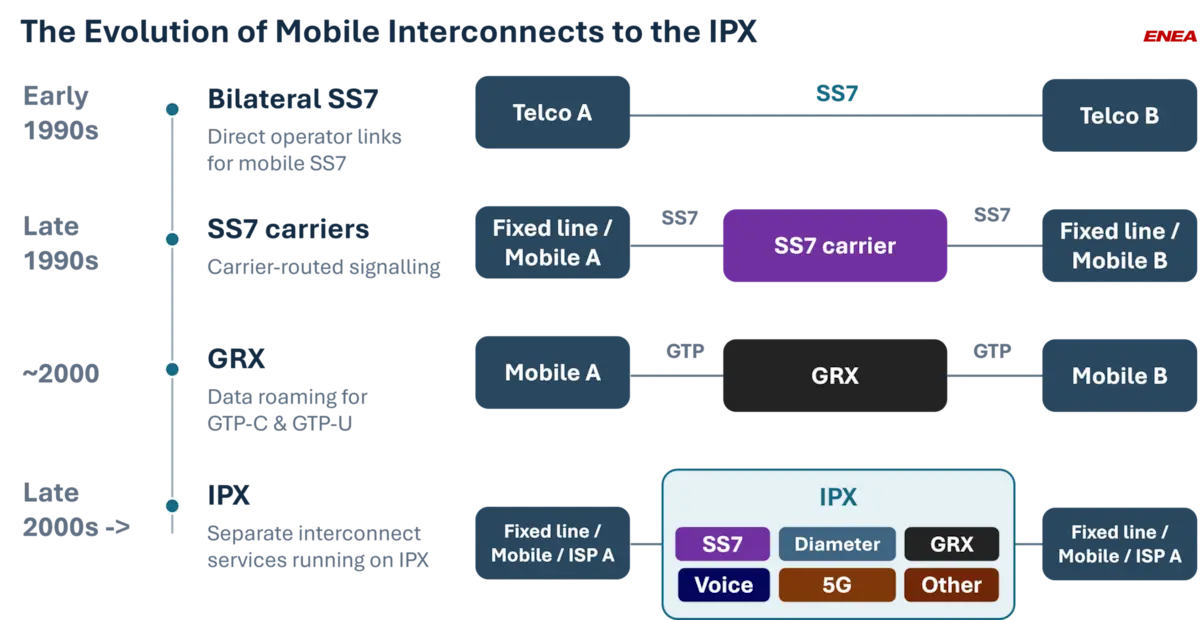
- As empresas de telefonia utilizam uma rede global chamada IPX para permitir que os celulares funcionem em roaming e troquem dados.
- Além da SilentAir, o relatório da Enea aborda a persistência de outro grupo conhecido: o Liminal Panda, que tem laços apontados com operações ligadas à China.
Tópicos extraídos automaticamente do texto da reportagem.
A empresa de software para telecomunicações e cibersegurança Enea revelou nesta quarta-feira (11) a descoberta de um novo ataque cibernético em nível estatal. Um grupo desconhecido, batizado de “SilentAir”, sequestrou nós de redes móveis para interceptar chamadas telefônicas e mensagens de texto. Os principais alvos da campanha estavam em Taiwan, mas a operação atingiu outros países e figuras de destaque político.
A investigação detalha que o coletivo utilizou vulnerabilidades em protocolos de sinalização conhecidos como SS7 e Diameter. Os ataques ocorreram a partir de nós de redes que foram comprometidos dentro de operadoras de celular, permitindo aos criminosos redirecionar ligações e mensagens de texto das vítimas para coletar dados detalhados dos assinantes.
A precisão e a escolha dos alvos pelos invasores chamaram a atenção. Segundo o relatório técnico produzido pela Enea, o foco principal recaiu sobre assinantes em Taiwan, embora operadoras em pelo menos seis países asiáticos tenham sido usadas como base para atingir mais de uma dezena de territórios. Políticos e autoridades governamentais estiveram entre as pessoas monitoradas.
Os pesquisadores relataram monitorar essas ações desde o início do ano passado, embora tenham encontrado vestígios de que os ataques começaram anteriormente.
A mecânica da invasão nas redes
As empresas de telefonia utilizam uma rede global chamada IPX para permitir que os celulares funcionem em roaming e troquem dados. O grupo SilentAir aproveitou a confiança embutida nesse sistema para injetar comandos maliciosos diretamente nas operadoras afetadas.
A empresa de segurança explicou que os invasores modificaram a localização cadastrada das vítimas para conseguir interceptar os códigos de autenticação de dois fatores. Essa ação permitiu que os criminosos tentassem invadir outras contas online associadas aos números visados.
Os especialistas também descobriram que a campanha utilizou mensagens de texto que não aparecem no celular do destinatário para confirmar se o desvio de chamadas funcionava corretamente.
A equipe da Enea identificou em sua análise técnica que “a observação na atividade em interfaces globais de sinalização permitiu identificar elementos de rede suspeitos em operadoras de pelo menos 6 países asiáticos”. Os detalhes completos estão disponíveis na publicação da empresa sobre o rastreamento da SilentAir.
Conexões e outras ameaças globais
Além da SilentAir, o relatório da Enea aborda a persistência de outro grupo conhecido: o Liminal Panda, que tem laços apontados com operações ligadas à China. A Enea detectou que esse coletivo explorou ativamente o protocolo GTP, usado para o tráfego de dados móveis, a partir do programa malicioso GTPDoor.
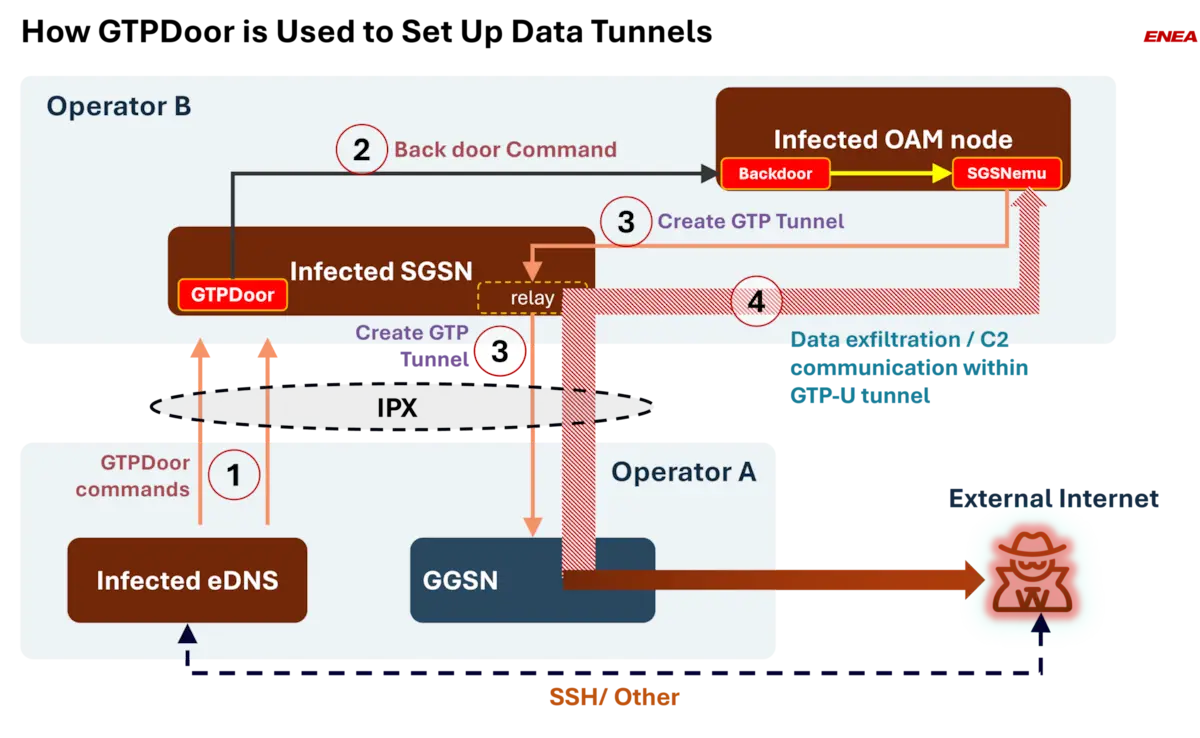
A descoberta marcou a primeira vez que a exploração desse tipo de protocolo foi detalhada publicamente com dados de detecção em operadoras reais. O software malicioso permitiu que os invasores mantivessem túneis de comunicação ocultos para extrair informações de dentro das redes móveis afetadas na Ásia, na África e na América Latina.
Os pesquisadores da empresa de segurança reforçam que as operadoras precisam adotar defesas integradas que olhem para todos os protocolos ao mesmo tempo, em vez de focar apenas em proteções isoladas:
“Os defensores precisam de segurança abrangente nas bordas das redes, com sistemas que compartilhem informações entre firewalls de diferentes protocolos para destacar ameaças que passam despercebidos.”
Com informações de Estadão.
☀️ InstantBA da Manhã
As notícias mais importantes da Bahia no seu e-mail, todo dia às 06:00. Grátis.