Alerta de “misantropia” no Brasil: suposto hacker revela falhas em sistemas governamentais
Alerta de "misantropia" no Brasil expõe falhas de segurança em sistemas governamentais. Suposto hacker detalha invasão com credenciais vazadas.

Resumo da notícia
- Milhões de cidadãos em diversos estados brasileiros foram surpreendidos na madrugada de um sábado, dia 20, por um alerta de evento extremo em seus telefones celulares.
- O alerta de "misantropia" pegou muitos de surpresa, interrompendo o sono e as comemorações.
- Para compreender a gravidade do incidente, é fundamental conhecer a Interface de Divulgação de Alertas Públicos (Idap).
- Em entrevista exclusiva ao TecMundo, Misantropo (@mizantropiaz) detalhou o método que teria empregado para acessar o Idap.
Tópicos extraídos automaticamente do texto da reportagem.
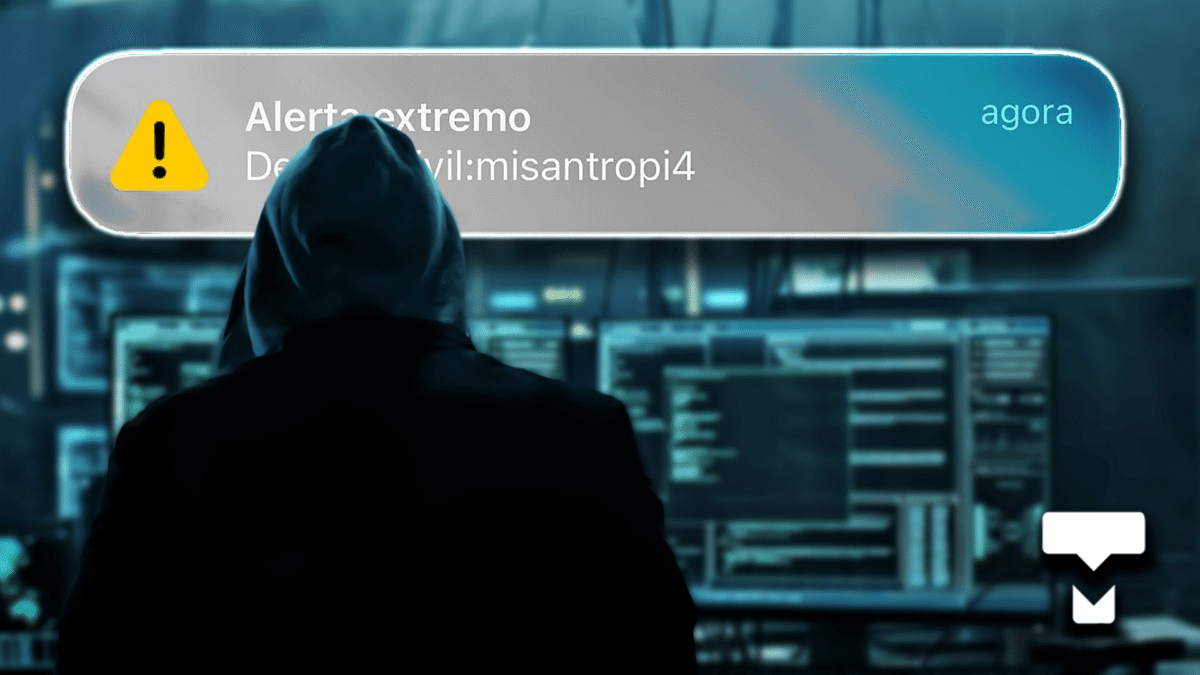
Milhões de cidadãos em diversos estados brasileiros foram surpreendidos na madrugada de um sábado, dia 20, por um alerta de evento extremo em seus telefones celulares. A notificação, que sobrepôs todas as atividades na tela e emitiu um som alto, continha a enigmática mensagem “misantropia”, termo que denota um profundo desprezo pela humanidade. O incidente gerou grande alarme nas redes sociais, especialmente por ocorrer em meio às celebrações da vitória do Brasil na Copa do Mundo de 2026.
Apesar do susto inicial, a explicação para o ocorrido, embora grave, pode ser mais direta do que se imaginava. Horas após o incidente, um usuário identificado como Misantropo (@mizantropiaz) no X (antigo Twitter) publicou uma série de imagens e um vídeo, assumindo a autoria dos disparos. O material divulgado sugeria o uso indevido de uma plataforma governamental para a emissão dos alertas.
Este artigo, baseado na cobertura do TecMundo, explora as possíveis causas e desdobramentos do incidente “misantropi4”, fundamentado em evidências coletadas e uma entrevista exclusiva com o suposto responsável. É crucial ressaltar que as informações apresentadas não foram oficialmente confirmadas pelas autoridades e, portanto, devem ser tratadas como especulativas. A Defesa Civil Nacional foi contatada para verificar o reconhecimento de Misantropo como principal suspeito, e a reportagem será atualizada conforme novas informações surgirem.
O Alerta Inesperado e a Repercussão Nacional
O alerta de “misantropia” pegou muitos de surpresa, interrompendo o sono e as comemorações. A natureza intrusiva da notificação, que não pôde ser silenciada ou ignorada, somada ao conteúdo incomum da mensagem, rapidamente transformou o incidente em um tópico de grande discussão e preocupação pública. A escolha do termo “misantropia” adicionou uma camada de estranheza e apreensão, levando muitos a questionar a origem e a intenção por trás do envio.
Em meio à confusão, o perfil @mizantropiaz no X emergiu, apresentando-se como o responsável. As publicações incluíam capturas de tela e um vídeo que, aparentemente, mostravam o processo de envio dos alertas através de um sistema governamental. Essa alegação, ainda que não confirmada, levantou sérias questões sobre a segurança das infraestruturas digitais públicas do país.
Interface de Divulgação de Alertas Públicos (Idap): O Sistema Alvo
Para compreender a gravidade do incidente, é fundamental conhecer a Interface de Divulgação de Alertas Públicos (Idap). Esta ferramenta é operada pelo Ministério da Integração e do Desenvolvimento Regional (MIDR), com o apoio da Defesa Civil Nacional, e tem como objetivo primordial informar a população sobre situações de risco de desastres. O Idap permite que entidades qualificadas registrem e enviem alertas sobre eventos como tempestades, deslizamentos e outras emergências.
Conforme informações do Governo Federal, o Idap contava, em 2023, com mais de 180 instituições e 600 usuários cadastrados em todo o Brasil. O sistema possui a capacidade de disseminar alertas por múltiplos canais, incluindo SMS, Telegram, WhatsApp, Alertas Públicos do Google e televisão por assinatura. Contudo, o método mais impactante é o “Defesa Civil Alerta”, que utiliza as redes de telefonia para exibir notificações que se sobrepõem a qualquer conteúdo nos celulares, exigindo uma interação do usuário e emitindo um sinal sonoro semelhante a uma sirene em casos de risco extremo. Foi justamente este o meio que Misantropo supostamente utilizou.
A Invasão: Credenciais Vazadas e Falhas de Segurança
Em entrevista exclusiva ao TecMundo, Misantropo (@mizantropiaz) detalhou o método que teria empregado para acessar o Idap. Ele afirmou ter utilizado credenciais vazadas antigas do sistema, indicando que “nenhum dos funcionários que eu tentei acesso trocou a senha em anos”. O suposto hacker também expressou surpresa com a simplicidade do teste de segurança da plataforma, que consistia em contas de matemática básicas, como “2+2” ou “5+5”, em vez de mecanismos mais robustos.
O método descrito por Misantropo, conhecido tecnicamente como “credential stuffing” ou forçamento de credenciais, envolve o teste automatizado de múltiplas senhas e credenciais obtidas em vazamentos anteriores. A ausência de autenticação de dois fatores (2FA) ou múltiplos fatores no Idap, conforme alegado por Misantropo, facilitou o acesso legítimo e dificultou a identificação da invasão. Ele relatou que as credenciais foram encontradas em “sites que listam vazamentos de dados como intelx.io e grupos no Telegram”, alertando que “alguém com tempo o suficiente poderia encontrar esses logins facilmente e fazer o mesmo que eu fiz, ou até pior”.
Misantropo ainda afirmou que diversas credenciais foram utilizadas para cobrir diferentes regiões do Brasil, o que é consistente com os comunicados emitidos pelas Defesas Civis do Paraná, Curitiba e São Paulo, bem como com o funcionamento da própria plataforma Idap.
Histórico de Ações e Colaboração em Ataques Cibernéticos
Apesar de um aparente descuido que levou à exposição de dados pessoais, como o nome de um Segundo Sargento do Quadro de Bombeiro Militar do Pará em um dos vídeos, Misantropo alega não ser um novato em invasões. Ele afirmou ao TecMundo que o incidente no Idap não foi sua primeira infração e que possui experiência em ataques a outros sistemas governamentais, utilizando o mesmo método de credenciais vazadas.
Entre os sistemas que Misantropo afirma ter acessado previamente estão o SIPNI (Sistema de Informações do Programa Nacional de Imunizações), CADSUS (Cadastro Nacional de Saúde) e SISREGIII (Sistema de Regulação III). Ele reiterou sua “grande insatisfação com a segurança dos sistemas governamentais”. Além disso, Misantropo indicou que não agiu sozinho, mencionando o apoio de um grupo denominado “hadmage”, conforme consta em seu perfil no X. A motivação por trás de suas ações, segundo ele, parece estar ligada à exposição das vulnerabilidades existentes nas plataformas digitais do governo.
☀️ InstantBA da Manhã
As notícias mais importantes da Bahia no seu e-mail, todo dia às 06:00. Grátis.
Sobre o autor
Leia também
Ver tudo