Golpe digital utiliza páginas falsas da Docusign para infectar computadores no Brasil
Golpe utiliza sites falsos da DocuSign para instalar malwares em PCs no Brasil. Entenda como o ataque funciona e como se proteger de ameaças.

Resumo da notícia
- Uma nova campanha de ataques cibernéticos tem utilizado a identidade visual da DocuSign para distribuir arquivos maliciosos em território brasileiro.
- Diferente de ataques que exigem a interação direta da vítima com arquivos anexos, este golpe opera por meio de download automático.
- Os criminosos têm investido na reprodução fiel de elementos corporativos para elevar a credibilidade das páginas fraudulentas.
- Para mitigar os riscos, a recomendação imediata em caso de download acidental é o isolamento do dispositivo.
Tópicos extraídos automaticamente do texto da reportagem.
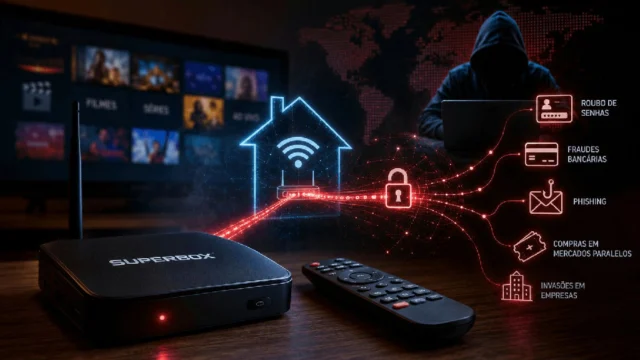
Uma nova campanha de ataques cibernéticos tem utilizado a identidade visual da DocuSign para distribuir arquivos maliciosos em território brasileiro. A descoberta foi realizada pela empresa de segurança digital ESET, que identificou a criação de ao menos três páginas fraudulentas projetadas para simular o portal de assinaturas eletrônicas e iniciar o download automático de ameaças nos dispositivos dos usuários.
A DocuSign é uma plataforma amplamente utilizada por organizações e órgãos públicos para a gestão de acordos digitais. Devido à sua alta confiabilidade no ambiente corporativo, a marca tornou-se um alvo recorrente para cibercriminosos que buscam explorar a confiança dos usuários para contornar protocolos de segurança e instalar malwares de forma silenciosa.
Mecanismo de infecção e automação de ameaças
Diferente de ataques que exigem a interação direta da vítima com arquivos anexos, este golpe opera por meio de download automático. Ao acessar o site falso, o navegador da vítima inicia o carregamento de um arquivo com a extensão .vbs sem qualquer solicitação adicional. Este tipo de arquivo atua como um downloader, permitindo que os atacantes executem comandos via PowerShell para estabelecer persistência no sistema operacional.
A análise técnica realizada pela ESET indica que os scripts maliciosos são programados para manter a infecção ativa mesmo após a reinicialização da máquina. O objetivo central desses ataques costuma envolver o roubo de credenciais de acesso, o monitoramento constante das atividades do usuário e a abertura de portas para acesso remoto não autorizado ao dispositivo infectado.
Sofisticação visual e engenharia social
Os criminosos têm investido na reprodução fiel de elementos corporativos para elevar a credibilidade das páginas fraudulentas. O uso de logotipos, cores e estruturas de navegação idênticas às do portal oficial da DocuSign visa reduzir a percepção de risco das vítimas. Além disso, os endereços dos sites falsos são registrados de forma a mimetizar o domínio legítimo da empresa.
Especialistas ressaltam que a engenharia social é o pilar central dessas campanhas. Ao criar um senso de urgência em torno de documentos ou contratos pendentes, os atacantes conseguem manipular o comportamento humano, fazendo com que o usuário ignore sinais de alerta que poderiam denunciar a fraude em uma análise mais cautelosa.
Medidas de proteção e resposta a incidentes
Para mitigar os riscos, a recomendação imediata em caso de download acidental é o isolamento do dispositivo. Desconectar o computador da rede local e da internet impede que o malware estabeleça comunicação com servidores externos para baixar cargas adicionais. É fundamental realizar uma varredura completa com soluções de segurança robustas e, se necessário, trocar senhas de contas críticas.
- Verifique sempre o endereço real do remetente em comunicações.
- Desconfie de links que prometem acesso urgente a documentos.
- Acesse o portal oficial da empresa digitando o endereço diretamente no navegador.
- Mantenha ferramentas de proteção contra malwares sempre atualizadas.
O cenário atual reforça a necessidade de cautela digital. Segundo dados do CERT.br, o Brasil registrou milhares de sites falsos voltados a campanhas de phishing apenas neste ano, consolidando a engenharia social como uma das estratégias mais eficazes do cibercrime moderno.
☀️ InstantBA da Manhã
As notícias mais importantes da Bahia no seu e-mail, todo dia às 06:00. Grátis.
Sobre o autor
Leia também
Ver tudo