Golpe utiliza falsa verificação de robô para infiltrar redes corporativas
Nova campanha de ataque TerminalFix usa falsos testes de robô para invadir redes corporativas e instalar ransomware. Saiba como se proteger.

Resumo da notícia
- Uma nova campanha de ataques cibernéticos, identificada por pesquisadores como TerminalFix, tem utilizado táticas de engenharia social para comprometer a segurança de ambientes corporativos.
- A abordagem baseia-se na exploração da confiança do usuário em processos de validação comuns na internet.
- Um dos diferenciais do TerminalFix é a utilização de esteganografia, técnica que oculta códigos maliciosos dentro de arquivos de imagem comuns.
- A Microsoft enfatiza que dispositivos comprometidos devem ser tratados como pontos críticos de falha.
Tópicos extraídos automaticamente do texto da reportagem.
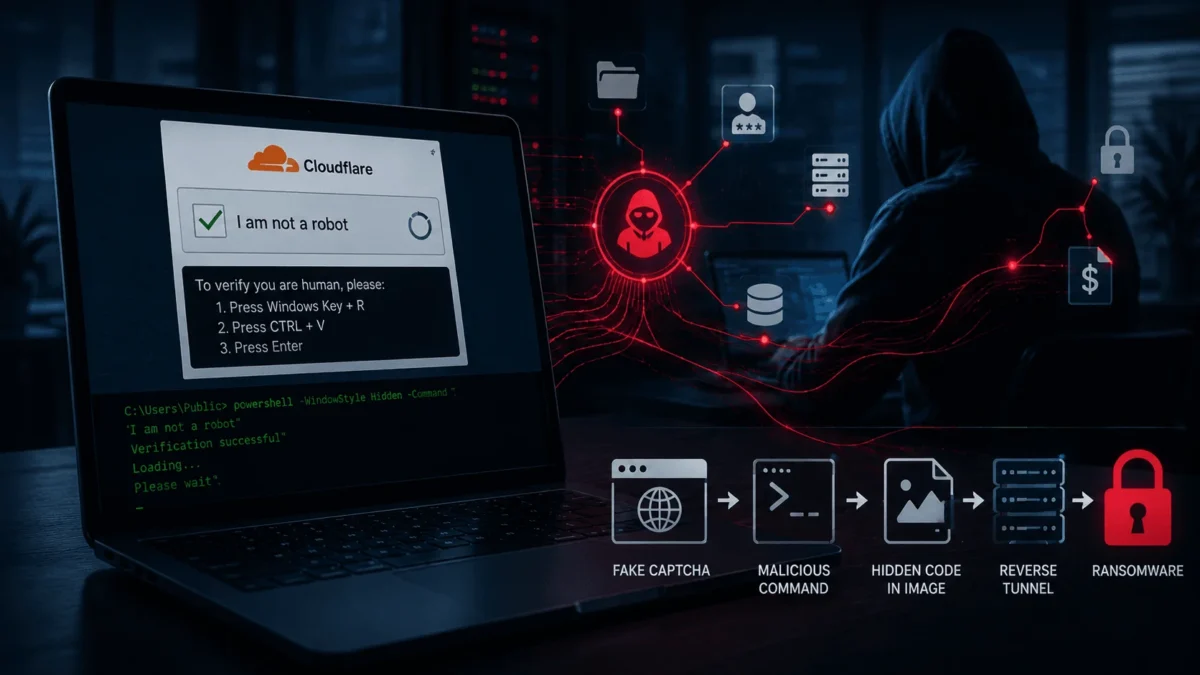
Uma nova campanha de ataques cibernéticos, identificada por pesquisadores como TerminalFix, tem utilizado táticas de engenharia social para comprometer a segurança de ambientes corporativos. O método, detalhado em um relatório oficial da Microsoft, engana funcionários ao apresentar janelas de verificação de identidade que simulam o serviço da Cloudflare.
O objetivo central dessa estratégia é estabelecer uma porta de entrada persistente nos sistemas das empresas. Ao convencer o usuário a executar comandos manuais no terminal do Windows, os criminosos conseguem contornar proteções básicas de segurança, permitindo o acesso remoto e a movimentação lateral dentro da rede interna da organização.
Mecânica do ataque e a técnica de engenharia social
A abordagem baseia-se na exploração da confiança do usuário em processos de validação comuns na internet. Ao acessar um site comprometido, a vítima é confrontada com um teste de verificação humana. O site, de forma oculta, copia um comando malicioso para a área de transferência do computador e instrui o funcionário a colá-lo no terminal do sistema operacional para concluir o processo.
Para evitar a detecção imediata, o script malicioso exibe mensagens falsas de sucesso em tons de verde e azul, mimetizando uma interface legítima. Enquanto o usuário acredita ter finalizado uma tarefa simples, o sistema inicia o download de arquivos compactados em segundo plano. Esses arquivos contêm programas assinados pelo Windows que, ao serem executados, facilitam a instalação de módulos espiões sem disparar alertas de segurança convencionais.
Uso de esteganografia e persistência na rede
Um dos diferenciais do TerminalFix é a utilização de esteganografia, técnica que oculta códigos maliciosos dentro de arquivos de imagem comuns. O malware realiza o download de figuras em formato PNG de servidores remotos, extraindo instruções contidas nos pixels para reconstruir suas funcionalidades no disco rígido da máquina infectada.
Após a instalação, o software malicioso garante sua persistência através de tarefas agendadas que operam a cada hora. Esse acesso contínuo permite que os invasores realizem varreduras detalhadas em servidores de backup, bancos de dados e credenciais administrativas, preparando o terreno para ações mais destrutivas, como o sequestro de dados via ransomware.
Estratégias de mitigação e proteção corporativa
A Microsoft enfatiza que dispositivos comprometidos devem ser tratados como pontos críticos de falha. A recomendação principal para as equipes de tecnologia é restringir severamente as permissões de usuários comuns para a execução de linhas de comando no terminal do sistema. Além disso, o treinamento preventivo contra instruções que solicitem atalhos de teclado em sites desconhecidos é essencial.
Caso qualquer sinal de infecção seja detectado, a orientação é isolar a máquina imediatamente e proceder com a redefinição de todas as senhas administrativas. A vigilância constante sobre o tráfego de rede é fundamental, visto que os atacantes utilizam túneis reversos que simulam o tráfego legítimo de navegação para ocultar a comunicação com servidores externos.
Sobre o autor
Leia também
Ver tudo