Golpes no Microsoft Teams utilizam falso suporte de TI para invadir redes corporativas
Golpistas usam chamadas no Microsoft Teams para aplicar golpes de vishing e invadir computadores corporativos. Saiba como se proteger.

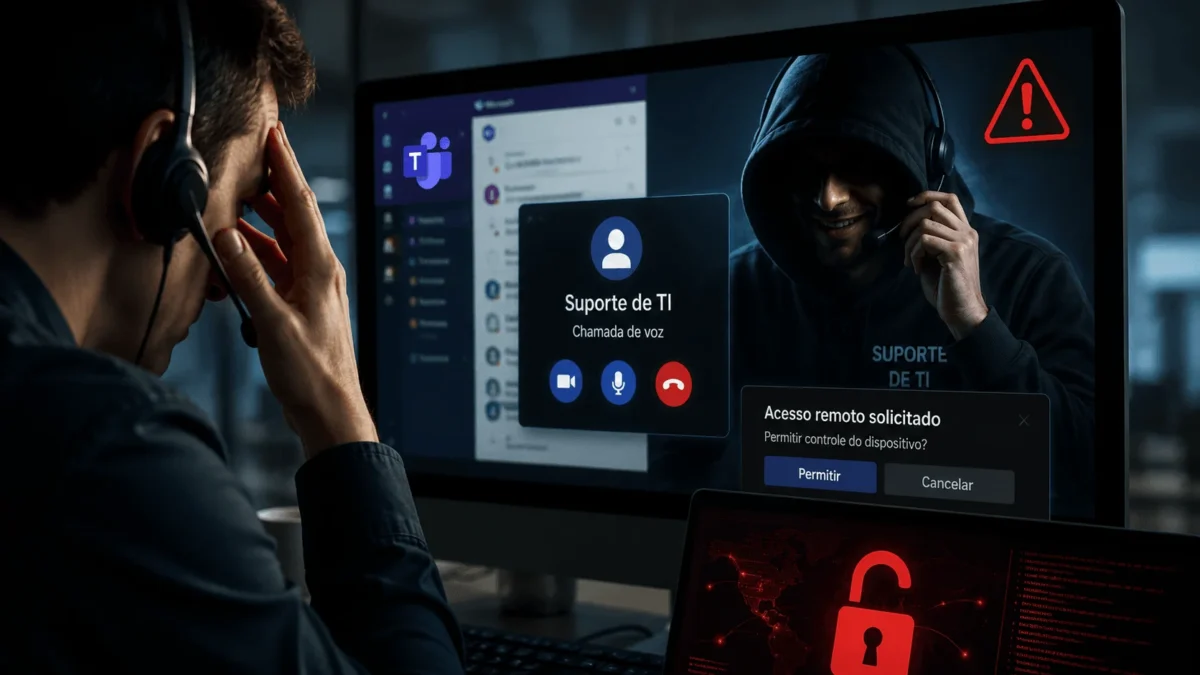
Cibercriminosos estão explorando a confiança de funcionários em ambientes corporativos para aplicar golpes por meio de chamadas de voz no Microsoft Teams. A estratégia, que não depende de falhas técnicas na plataforma, foca na manipulação psicológica para obter acesso remoto a computadores. Relatórios recentes de empresas como a Palo Alto Networks e a Sophos detalham como o chamado “vishing” tem sido empregado para comprometer sistemas internos.
A mecânica do vishing e a exploração da confiança
A operação, identificada como Spring Ring, demonstrou como invasores criam contas externas no Teams utilizando nomes que simulam departamentos de assistência técnica. Ao iniciar uma chamada de áudio, os golpistas convencem o colaborador de que uma manutenção de emergência é necessária. A vítima é então induzida a utilizar ferramentas legítimas de suporte remoto, como o Quick Assist do Windows, permitindo que o atacante tome o controle da máquina.
Uma vez estabelecido o acesso, os criminosos instalam softwares espiões e buscam privilégios administrativos. O objetivo final é a movimentação lateral dentro da rede da companhia, visando a captura de dados sensíveis ou a instalação de malwares destrutivos, como o vírus Chaos, que criptografa arquivos corporativos e exige resgate financeiro.
Crescimento de ataques em plataformas de colaboração
O cenário de ameaças digitais mostra uma migração clara para ferramentas de comunicação interna. Dados da Palo Alto Networks indicam que alertas vinculados a plataformas de colaboração subiram de 30% para 42% no primeiro quadrimestre do ano. O recurso que permite a interação com usuários externos, embora essencial para o trabalho híbrido, tornou-se a principal porta de entrada para essas investidas.
Pesquisas apontam que o excesso de confiança dos profissionais é um fator crítico. Embora a maioria dos trabalhadores acredite ser capaz de identificar fraudes digitais, testes práticos demonstram que a taxa de sucesso na detecção é significativamente menor. A pressão psicológica exercida durante uma ligação telefônica real frequentemente supera o treinamento teórico recebido pelas equipes.
Estratégias de defesa e validação de identidade
Especialistas em segurança enfatizam que a defesa contra essas fraudes exige uma mudança de postura nas organizações. O modelo de segurança deve evoluir da simples análise visual para a verificação ativa de identidade. A recomendação fundamental é encerrar qualquer chamado inesperado e confirmar a solicitação através de canais de comunicação internos oficiais antes de conceder qualquer permissão.
O treinamento das equipes precisa ser mais prático e menos focado em apresentações teóricas, preparando os colaboradores para situações de alta pressão. A validação independente de quem está do outro lado da linha é a barreira mais eficaz contra o vishing, garantindo que o suporte técnico seja, de fato, legítimo e autorizado pela empresa.
Sobre o autor
Leia também
Ver tudo